ZeroSSL免费SSL证书申请与使用-支持自动续期和免费泛域名SSL证书
自从letsencrypt免费SSL证书推出来后,个人站长建站上线Https真的变得很轻松了,letsencrypt免费SSL证书时长是三个月,但是可以一直免费续期。除了传统的手动给letsencrypt免费SSL证书续期外,letsencrypt已经整合到了大多数的空间主机面板,可直接在后台一键自动生成SSL。
今天要分享了另一个免费SSL证书:ZeroSSL,这是一家不同于letsencrypt的SSL商家。ZeroSSL本身是一家提供SSL证书的公司,但是从2016年开始提供免费的SSL证书,有效期也是90天,可以免费续期。相对于letsencrypt免费SSL证书,ZeroSSL免费SSL证书主要有两个优势。
一个是ZeroSSL免费SSL证书的ACME服务提供免费90天证书,不能把这理解为所有网页面板、REST API或异常请求都没有限制;不同申请入口的额度和账户条件要分开看。二是ZeroSSL免费SSL证书有Web面板,在面板里你可以看到自己申请到了的所有ZeroSSL免费SSL证书,能看到有效期,也可以直接下载SSL文件,管理起来会更方便一些。
这篇文章就来分享一下ZeroSSL免费SSL证书的申请与安装教程,更多的免费SSL证书可以查看专题:免费SSL证书收集整理汇总。
- 八个HTTPS和SSL优化使用心得-减少等待时间和降低Https性能损耗
- 简单三步给网站申请安装letsencrypt免费SSL证书-acme.sh自动续期
- 启用HSTS并加入HSTS Preload List让网站Https访问更加安全-附删除HSTS方法
PS:2026年11月13日更新,区分 ZeroSSL ACME 与在线面板的申请规则,补充账户/EAB 注册,修正泛域名引号、证书重载及 TLS 旧配置。
PS:更新记录。
1、BuyPass提供了免费180天的SSL证书,同样支持acme.sh脚本安装与自动续期:BuyPass免费SSL证书申请与使用教程-acme.sh自动申请和续期SSL证书。2022.8.20
一、在线申请ZeroSSL证书
网站:
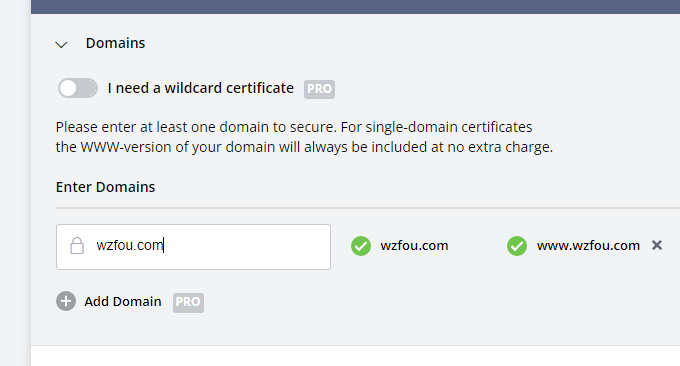
ZeroSSL提供了在线申请ZeroSSL免费SSL证书的方式,你可以直接到官网注册账号,然后填写你的域名,完成域名验证后就可以签发SSL证书了。
二、集成已有面板申请
如果你在使用宝塔面板、Oneinstack、LNMP一键安装包等建站面板或者脚本,可以直接在面板中快速申请ZeroSSL证书。
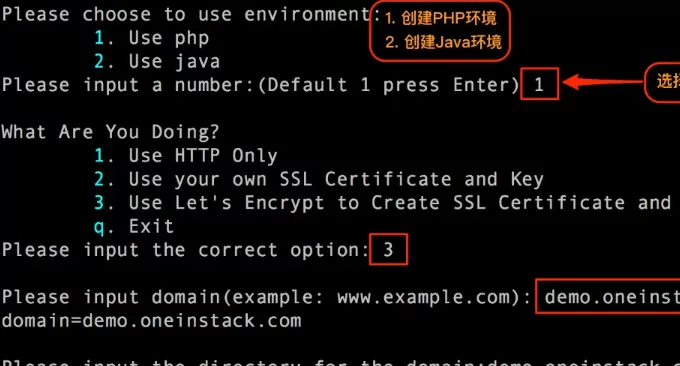
注意:这些面板实际也是集成了acme.sh,老版本的acme.sh默认的CA是letsencrypt,如果你现发颁发出来的SSL证书是letsencrypt,你可以通过以下方式切换ZeroSSL。
acme.sh --set-default-ca --server zerossl
三、acme.sh申请ZeroSSL
网站:
- https://github.com/acmesh-official/acme.sh
- acme.sh详细教程:acme.sh支持免费SSL证书整理汇总-acme.sh安装和手动切换SSL CA方法
在线申请ZeroSSL证书虽然方便,但是不能自动续期,而有些面板或者脚本并没有集成acme.sh,这里我们可以自己安装acme.sh来申请ZeroSSL免费SSL证书。首先是在VPS主机上安装acme.sh脚本:
curl https://get.acme.sh | sh -s email=freehao123@gmail.com
安装器通常会添加定时检查任务,具体时间以当前crontab为准;会涉及安装目录及Shell配置等,不能说完全不修改其它文件。安装后先按 https://github.com/acmesh-official/acme.sh/wiki/ZeroSSL.com-CA 注册账户:可用自己的邮箱执行acme.sh –register-account -m 自己的邮箱 –server zerossl,或从ZeroSSL后台生成EAB并用–eab-kid与–eab-hmac-key注册。ZeroSSL access key、DNS API和EAB不是同一种凭据。
3.1 Web验证
如果你的VPS主机上已经安装了Nginx或者Apache,可以用域名正常访问的话,可以选择使用Web验证的方式(注意替换你的网站的根目录):
acme.sh  --issue  -d wzfou.com -d www.wzfou.com  --webroot  /home/wwwroot/wzfou.com

#或者 acme.sh  --issue  -d xxx.wzfou.com  --webroot  /home/wwwroot/xxx.wzfou.me

如果你还没有运行任何 web 服务, 80 端口是空闲的, 那么 acme.sh 还能假装自己是一个webserver, 临时听在80 端口, 完成验证:
acme.sh --issue -d wzfou.com --standalone
3.2 DNS验证
如果Web验证不成功的话,可以使用DNS验证的方式。有两种方式:
一种是手动添加DNS记录。这种方式的好处是, 你不需要任何服务器, 不需要任何公网 ip, 只需要 dns 的解析记录即可完成验证. 坏处是,如果不同时配置 Automatic DNS API,使用这种方式 acme.sh 将无法自动更新证书,每次都需要手动再次重新解析验证域名所有权。
acme.sh  --issue  --dns   -d mydomain.com \
 --yes-I-know-dns-manual-mode-enough-go-ahead-please
然后, acme.sh 会生成相应的解析记录显示出来, 你只需要在你的域名管理面板中添加这条 txt 记录即可。等待解析完成之后, 重新生成证书(注意第二次这里用的是 --renew):
acme.sh  --renew   -d mydomain.com \
  --yes-I-know-dns-manual-mode-enough-go-ahead-please
另一种是DNS API自动添加 txt 记录完成验证。这种方式除了达到了DNS验证域名的所有优点外,还是完全自动的,支持自动续期。acme.sh目前已经支持多种DNS服务商,但仍需有对应且可用的dnsapi插件;只有API而没有适配插件并不保证直接可用。账户需有目标区域的读写权限。
以CloudFlare为例,先到CloudFlare官网找到你的API。CloudFlare提供了两种API:一种是全局API,这个API权限非常大,直接就拥有账户的所有权限。执行以下命令可以将API导入到acme.sh。

导入命令如下:
export CF_Key="sdfsdfsdfljlbjkljlkjsdfoiwje"
export CF_Email="freehao123@gmail.com"
另一种是专门的API,即你可以创建限制权限的API,例如仅用于修改编辑DNS的API,这样的API安全性会相对高一些。

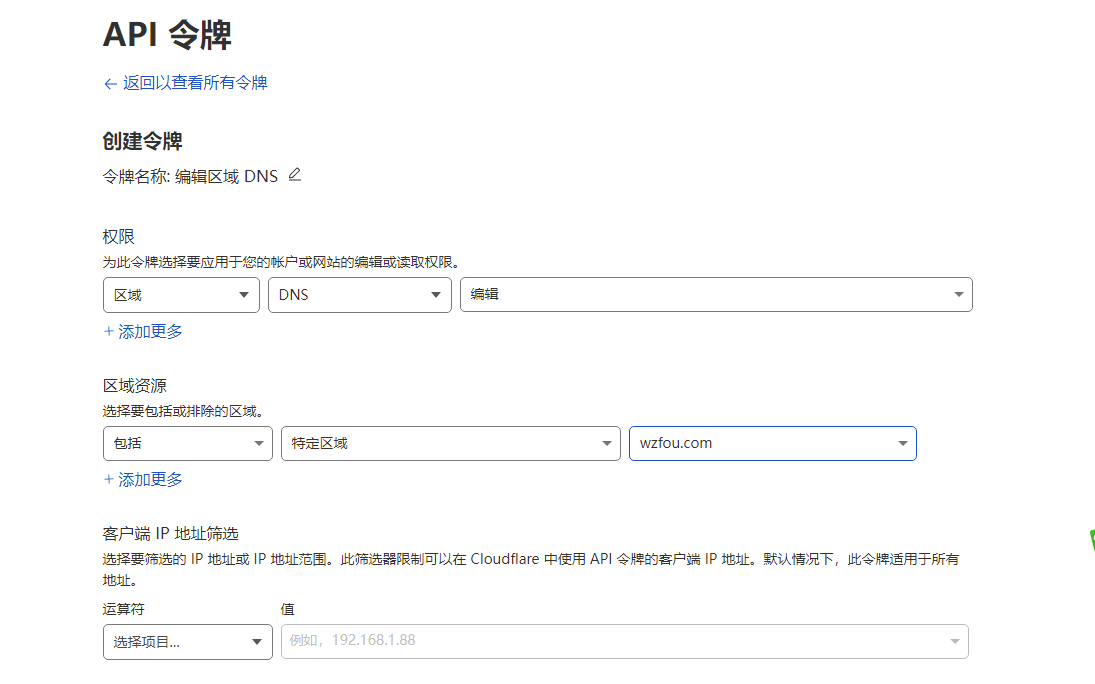
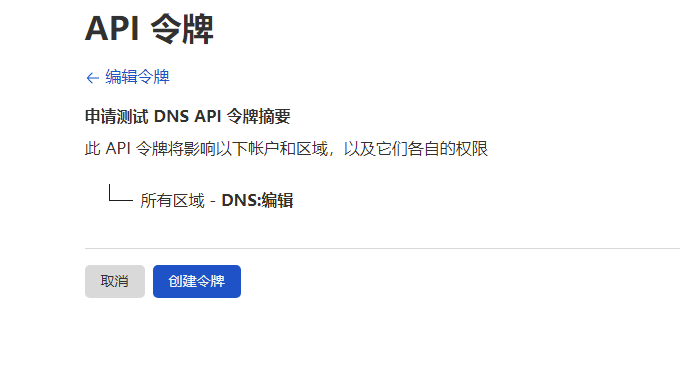
CloudFlare专门的API导入命令如下:
export CF_Token="sdfsdfsdfljlbjkljlkjsdfoiwje"
export CF_Account_ID="xxxxxxxxxxxxx"
最后,就是使用CloudFlare DNS验证的方式来完成ZeroSSL免费SSL证书的签发了。
acme.sh --issue --dns dns_cf -d wzfou.com -d www.wzfou.com
以DNSPOD.cn为例,先找到DNSPOD.cn的API。
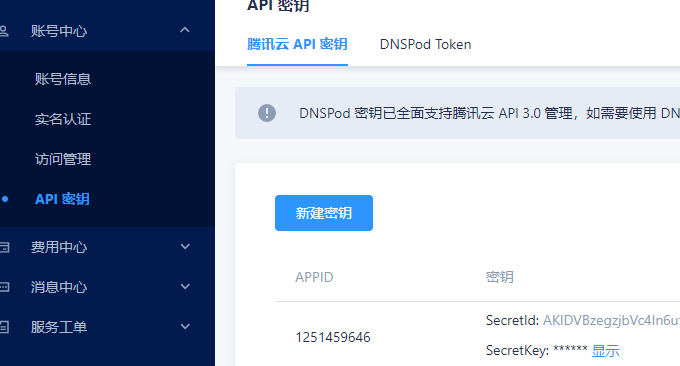
然后使用以下命令将DNSPOD.cn的API导入到acme.sh。
export DP_Id="1234"

export DP_Key="sADDsdasdgdsf"
最后使用DNSPOD.cn的DNS验证方式完成ZeroSSL免费SSL证书的签发。
acme.sh --issue --dns dns_dp -d wzfou.com -d www.wzfou.com
导入的DNS API存放在~/.acme.sh/account.conf 下次再次签发SSL证书时就不需要再次导入了。
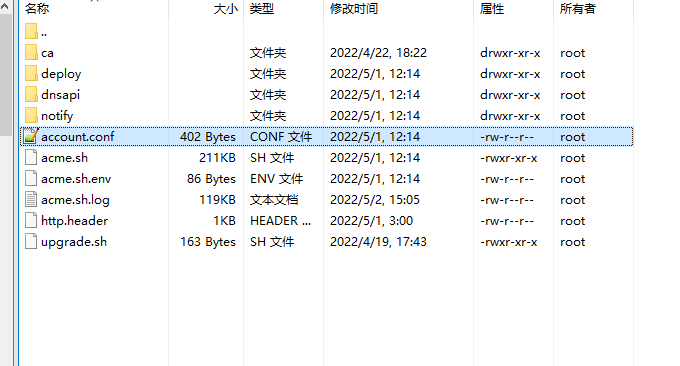
更多的DNS API的使用方法请查看官网:https://github.com/acmesh-official/acme.sh/wiki/dnsapi
四、acme.sh安装ZeroSSL
acme.sh默认生成的证书都放在安装目录下: ~/.acme.sh/, 请不要直接使用此目录下的文件, 例如: 不要直接让 nginx/apache 的配置文件使用这下面的文件. 这里面的文件都是内部使用, 而且目录结构可能会变化。
正确的使用方法是使用 --install-cert 命令,并指定目标位置, 然后证书文件会被copy到相应的位置。若签发的是ECC证书,核对当前版本是否需要在安装命令补–ecc;先创建稳定的部署目录并确认重载命令可用。不要直接引用内部签发目录。例如:
Apache example:
acme.sh --install-cert -d wzfou.com \
--cert-file      /path/to/certfile/in/apache/cert.pem  \
--key-file       /path/to/keyfile/in/apache/key.pem  \
--fullchain-file /path/to/fullchain/certfile/apache/fullchain.pem \
--reloadcmd     "service apache2 force-reload"

Nginx example:
acme.sh --install-cert -d wzfou.com \
--key-file       /path/to/keyfile/in/nginx/key.pem  \
--fullchain-file /path/to/fullchain/nginx/cert.pem \
--reloadcmd     "service nginx force-reload"
注意上面的SSL证书的路径请替换你原来的SSL证书路径。

如果原来没有SSL证书,那你在使用acme.sh安装SSL证书的命令中的路径与你的Nginx或者Apache配置文件中的SSL证书路径保持一致。演示如下:
server
    {
        listen 443 ssl http2;
        #listen [::]:443 ssl http2;
        server_name _;
        index index.html index.htm index.php;
        root  /home/wwwroot/default;

        ssl_certificate /usr/local/nginx/conf/ssl/ipssl/wzfouip.crt;
        ssl_certificate_key /usr/local/nginx/conf/ssl/ipssl/wzfouip.key;
        ssl_session_timeout 5m;
        ssl_protocols TLSv1.2 TLSv1.3;
        ssl_prefer_server_ciphers on;
        ssl_ciphers "TLS13-AES-256-GCM-SHA384:TLS13-CHACHA20-POLY1305-SHA256:TLS13-AES-128-GCM-SHA256:TLS13-AES-128-CCM-8-SHA256:TLS13-AES-128-CCM-SHA256:EECDH+CHACHA20:EECDH+CHACHA20-draft:EECDH+AES128:RSA+AES128:EECDH+AES256:RSA+AES256:EECDH+3DES:RSA+3DES:!MD5";
        ssl_session_cache builtin:1000 shared:SSL:10m;
        # openssl dhparam -out /usr/local/nginx/conf/ssl/dhparam.pem 2048
        ssl_dhparam /usr/local/nginx/conf/ssl/dhparam.pem;

        access_log  /home/wwwlogs/access.log;
    }
上面的长配置是旧版示例,保留历史路径和密码套件供参考,不应整段覆盖当前站点。新环境按Nginx/OpenSSL版本选择现代TLS套件;旧3DES、draft名称及证书域名要重新核对,TLS1.3也不只由ssl_ciphers控制。有关事项说明:
1.Nginx正常reload会重新读取配置与证书,不能笼统说reload不加载证书。reloadcmd要使用当前安装方式支持的命令,先nginx -t,再重载,并核对对外证书;签发成功不等于部署成功。
2.Nginx 的配置
ssl_certificate使用/etc/nginx/ssl/fullchain.cer,而非/etc/nginx/ssl/<domain>.cer,否则 SSL Labs 的测试会报Chain issues Incomplete错误。3.
--install-cert命令可以携带很多参数, 来指定目标文件. 并且可以指定 reloadcmd, 当证书更新以后, reloadcmd会被自动调用,让服务器生效.4.值得注意的是, 这里指定的所有参数都会被自动记录下来, 并在将来证书自动更新以后, 被再次自动调用.
现在打开你的域名,就可以看到ZeroSSL免费SSL证书签发成功了。

五、相关问题
5.1 切换letsencrypt
如果你觉得ZeroSSL免费SSL证书不好用,你可以随时用以下命令切换letsencrypt。
acme.sh --set-default-ca --server letsencrypt
或者你只是临时想指定某一个域名的SSL证书使用letsencrypt,可以使用以下命令签发SSL证书。
acme.sh --issue -d example.com --dns dns_cf --server letsencrypt
5.2 签发泛域名SSL
ZeroSSL免费SSL证书支持签发泛域名SSL证书,首先要选择使用DNS验证方式,然后使用以下命令就可以签发ZeroSSL免费泛域名SSL证书了。
acme.sh --server zerossl --dns dns_dp --issue -d wzfou.com -d '*.wzfou.com'
5.3 在线管理SSL
ZeroSSL免费SSL证书可以通过ZeroSSL查看并管理。

下面命令注册或关联当前ACME账户,不保证自动迁移其它账户签发的所有证书;应在首次申请前完成。命令如下(请替换你在ZeroSSL注册的邮箱地址):
acme.sh --register-account -m freehao123@gmail.com --server zerossl
文章出自:挖站否 https://wzfou.com/zerossl-ssl/,版权所有。本站文章除注明出处外,皆为作者原创文章,可自由引用,但请注明来源。


关于站长(Qi),2008年开始混迹于免费资源圈中,有幸结识了不少的草根站长。之后自己摸爬滚打潜心学习Web服务器、VPS、域名等,兴趣广泛,杂而不精,但愿将自己经验与心得分享出来与大家共勉。


猜你喜欢



-
-

不受限制。
2023年10月1日 14:11
-
-

能白嫖,我可不困啦
2022年6月10日 23:44 -

cdn用的cf,我就直接用cf的证书了,直接申请了10年
2022年6月9日 10:11-
CF的证书免费的?
2022年6月9日 10:34-
证书https://ttfou.com/image/ecWK
2022年6月9日 10:42-
哦,不是免费10年吧?
2022年6月9日 14:22
-
-

现在CF签发的证书变成letsencrypt,只有3个月,但会自动续期
2022年6月10日 20:07
-
-

这一家确实很强,又多了一个SSL证书的选择了。
2022年6月9日 09:45 -

letsencrypt打开了免费SSL证书的新大门
2022年6月9日 09:18
想问一下关联到账户后会受到zerossl免费三个证书限制吗